一、网络安全形势综述
1.公开漏洞情况
根据国家信息安全漏洞库(CNNVD)统计,本月新增安全漏洞12794个,从漏洞类型来看,授权问题类和资源管理错误类的安全漏洞占比较大,分别为14.4%和11.3%。本月发布的漏洞包括DeepSeek信息泄露漏洞(CNNVD-2026-41538350)(参考链接https://www.deepseek.com/)、OpenClaw加密问题漏洞(CNNVD-2026-34619595)(参考链接https://github.com/openclaw/openclaw/security/advisories/GHSA-jjpc-p3xf-8g7p)等。
2.热点资讯
近期,国家计算机病毒应急处理中心监测发现,不法分子伪造人社补贴PDF文档及仿冒网站,诱导用户提交身份信息、银行卡密码信息实施盗刷诈骗,提醒用户切勿点击陌生链接,谨防信息泄露。(https://www.cverc.org.cn/head/zhaiyao/news20261019-renshe.htm)
Chrome和Edge等Chromium浏览器可使用两个特殊Unicode字符构造高仿域名,绕过防护,隐蔽性强,钓鱼风险高。建议师生认真核实网址,避免轻信陌生站点链接。(https://www.theregister.com/security/2026/10/10/two-characters-open-up-a-world-of-typosquatting-opportunities-in-chromium-browsers/5302383)
二、校园网络安全情况
1.外部攻击情况
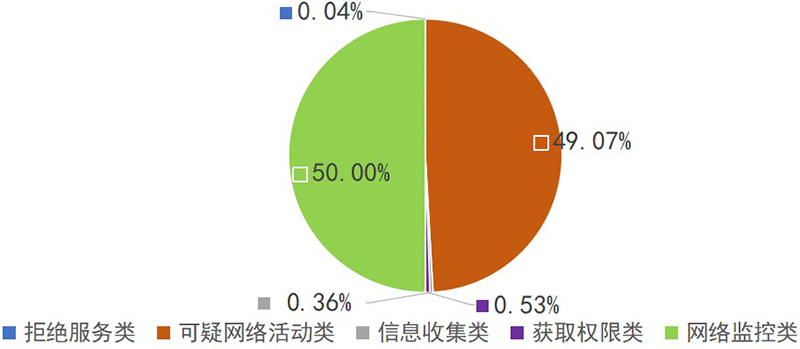
web应用防护系统本月累计拦截对业务系统的攻击1536万次,较上月增加34%。入侵防护系统监测主要攻击类型为:拒绝服务类攻击1.7万次、可疑网络活动类攻击2314万次、信息收集类攻击17万次、获取权限类攻击25万次、网络监控类攻击2358万次,占比如图1所示。
图1 攻击类型占比
2.校内防护情况
学校网站、办公系统为主要被攻击目标,攻击源主要集中在保加利亚、荷兰,涉及IP 45.9.156.183、130.12.180.42等,已通过web应用防护系统和入侵防护系统封禁,累计拉黑1299个恶意IP。本月完成8处学校业务系统、网络设备的中高危漏洞修复,涉及学校统一认证平台、巡课系统等。本月攻击事件主要涉及操作系统命令注入漏洞、挖矿病毒等,其中阻断次数较多的事件如表1所示。
表1 攻击事件阻断情况
|
序号
|
事件名称
|
威胁级别
|
阻断次数
|
|
1
|
Realtek Jungle SDK操作系统命令注入漏洞(CVE-2021-35394)
|
高
|
226948
|
|
2
|
挖矿程序连接矿池服务器并进行通信
|
高
|
3127
|
|
3
|
HTTP SQL注入尝试(布尔盲注)
|
高
|
2358
|
|
4
|
Apache Struts2远程命令执行漏洞
|
高
|
2119
|
|
5
|
恶意挖矿病毒Xmrig挖矿木马连接
|
高
|
1542
|
网络信息中心/数智研究院
2026年11月3日




 鲁公网安备37011202000511