一、网络安全形势综述
1.公开漏洞情况
根据国家信息安全漏洞库(CNNVD)统计,本月新增安全漏洞4608个,从厂商分布来看,WordPress基金会新增漏洞最多,有759个;从漏洞类型来看,跨站脚本类和代码问题类的安全漏洞占比较大,分别为8.9%和7.1%。本月发布漏洞包括Microsoft Windows竞争条件问题漏洞(CVE-2026-21234)、Microsoft HTTP.sys安全漏洞(CVE-2026-21240)(微软官方修复链接https://msrc.microsoft.com/update-guide/vulnerability)等。
2.热点资讯
近期发现伪造7-Zip等软件官网传播木马,植入后将受害设备转为住宅代理节点,用于恶意流量转发,提醒用户仅从官方渠道下载工具。(资料来源https://www.bleepingcomputer.com/news/security/malicious-7-zip-site-distributes-installer-laced-with-proxy-tool/)
近期,罗马大学(La Sapienza)遭Bablock勒索软件攻击,校园信息系统大面积瘫痪,教学、考试及管理业务受阻。校方已关停系统并报案,正联合网络安全部门开展处置与恢复工作。(资料来源https://securityaffairs.com/187702/cyber-crime/italian-university-la-sapienza-still-offline-to-mitigate-recent-cyber-attack.html)
二、校园网络安全情况
1.外部攻击情况
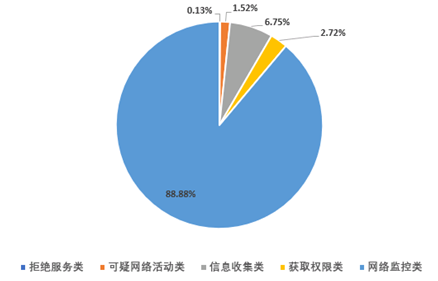
web应用防护系统本月累计拦截对业务系统的攻击1011万次,较上月减少34.7%。入侵防护系统监测主要攻击类型为:拒绝服务类攻击8.8千次、可疑网络活动类攻击10万次、信息收集类攻击45万次、获取权限类攻击18万次、网络监控类攻击591万次,占比如图1所示。
图1 攻击类型占比
2.校内防护情况
学校融合门户、办公系统OA为主要被攻击目标,攻击源主要集中在德国、美国,涉及IP 176.65.139.8、208.84.101.220等,已通过web应用防护系统和入侵防护系统封禁,累计拉黑1294个恶意IP。本月攻击事件主要涉及SQL注入、远程代码执行漏洞等,其中阻断次数较多事件如表1所示。
表1 攻击事件阻断情况
|
序号
|
事件名称
|
威胁级别
|
阻断次数
|
|
1
|
HTTP SQL注入尝试(布尔盲注)
|
高
|
1369
|
|
2
|
Apache Log4j2远程代码执行漏洞(CVE-2021-44228/CVE-2021-45046)
|
高
|
690
|
|
3
|
PHPUnit远程代码执行漏洞(CVE-2017-9841)
|
高
|
419
|
|
4
|
Apache Struts2远程命令执行漏洞
|
高
|
296
|
|
5
|
Fastjson远程代码执行漏洞
|
高
|
201
|


 鲁公网安备37011202000511