一、网络安全形势综述
1.公开漏洞情况
根据国家信息安全漏洞库(CNNVD)统计,本月新增安全漏洞5799个,从厂商分布来看,WordPress基金会新增漏洞最多,有1024个;从漏洞类型来看,跨站脚本类和代码问题类的安全漏洞占比较大,分别为7.5%和6.6%。本月发布漏洞包括Microsoft Office远程执行代码漏洞(CVE-2026-26110)、Microsoft Office特权提升漏洞(CVE-2026-26134)(https://msrc.microsoft.com/update-guide/releaseNote/2026-Mar)等。
2.热点资讯
Storm-2561团伙伪造主流厂商VPN客户端,通过搜索引擎优化(SEO)引流诱骗下载,并加载恶意程序窃取凭证。因此,建议启用多因素认证并加强凭证安全管理。(https://www.theregister.com/2026/03/13/vpn_clients_spoofed/)
近期发生因物联网咖啡机使用默认口令、系统老旧且无防护引发企业数据泄露事件,凸显智能设备安全管理的薄弱环节,同时需警惕弱口令带来的内网安全风险。(https://www.theregister.com/2026/04/02/pwned/)
二、校园网络安全情况
1.外部攻击情况
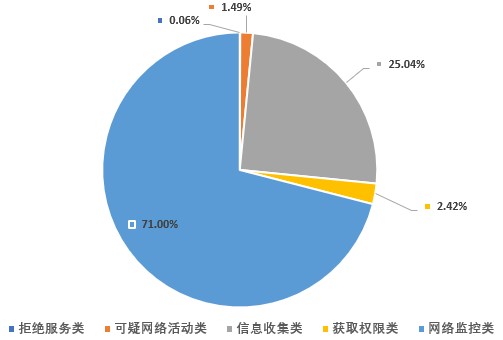
web应用防护系统本月累计拦截对业务系统的攻击989万次,较上月减少2.2%。入侵防护系统监测主要攻击类型为:拒绝服务类攻击5000次、可疑网络活动类攻击12万次、信息收集类攻击205万次、获取权限类攻击20万次、网络监控类攻击581万次,占比如图1所示。
图1攻击类型占比
2.校内防护情况
学校虚拟仿真平台、巡课系统为主要被攻击目标,攻击源主要集中在美国、德国,涉及IP 141.98.83.48、176.65.139.81等,已通过web应用防护系统和入侵防护系统封禁,累计拉黑1298个恶意IP。本月处理新升级系统中高危漏洞16处。本月攻击事件主要涉及SQL注入、远程命令执行漏洞等,其中阻断次数较多事件如表1所示。
表1攻击事件阻断情况
|
序号
|
事件名称
|
威胁级别
|
阻断次数
|
|
1
|
HTTP SQL注入尝试(布尔盲注)
|
高
|
5226
|
|
2
|
Apache Struts2远程命令执行漏洞
|
高
|
3444
|
|
3
|
PHPUnit远程代码执行漏洞(CVE-2017-9841)
|
高
|
1162
|
|
4
|
Spring Boot框架SPEL表达式注入漏洞
|
高
|
632
|
|
5
|
Apache Log4j2远程代码执行漏洞(CVE-2021-44228/CVE-2021-45046)
|
高
|
627
|


 鲁公网安备37011202000511