一、网络安全形势综述
1.公开漏洞情况
根据国家信息安全漏洞库(CNNVD)统计,本月新增安全漏洞5523个,从漏洞类型来看,跨站脚本类和代码问题类的安全漏洞占比较大,分别为6.2%和4.8%。本月发布漏洞包括微软Remote Desktop Client远程代码执行漏洞(CVE-2026-32157)、Windows截图工具漏洞(CVE-2026-33829)(官方修复链接https://msrc.microsoft.com/update-guide/releaseNote/2026-Apr)等。
2.热点资讯
中央网信办发布4月个人信息保护政策法规问答。明确个人信息处理规范,同时从严要求未成年人信息防护,强化个人信息保护合规审计管理。(https://www.cac.gov.cn/2026-04/29/c_1779200509387274.htm)
知名教育科技厂商Instructure遭网络攻击,旗下Canvas系统被非法窃取2.8亿条师生数据,波及全球8809所院校,暴露出教育平台接口与数据导出管控短板。(https://ti.dbappsecurity.com.cn/security-info/bulletin?id=15076)
二、校园网络安全情况
1.外部攻击情况
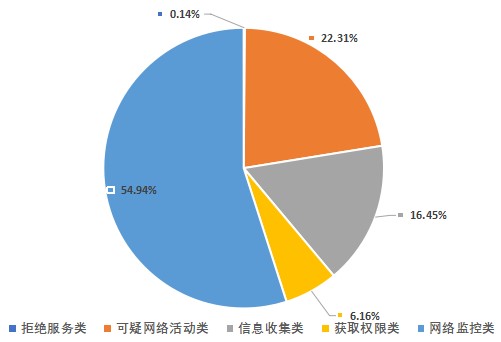
web应用防护系统本月累计拦截对业务系统的攻击1454万次,较上月增加47.1%。入侵防护系统监测主要攻击类型为:拒绝服务类攻击1.6万次、可疑网络活动类攻击245万次、信息收集类攻击180万次、获取权限类攻击67万次、网络监控类攻击603万次,占比如图1所示。
图1 攻击类型占比
2.校内防护情况
学校网站、OA办公系统为主要被攻击目标,攻击源主要集中在德国,涉及IP 176.65.148.127、176.65.139.121等,已通过web应用防护系统和入侵防护系统封禁,累计拉黑1230个恶意IP。本月处理业务系统中高危漏洞14处,涉及学校官网、水电缴费系统、学校缴费管理平台等。本月攻击事件主要涉及SQL注入、远程命令执行漏洞等,其中阻断次数较多事件如表1所示。
表1 攻击事件阻断情况
|
序号
|
事件名称
|
威胁级别
|
阻断次数
|
|
1
|
HTTP SQL注入尝试(布尔盲注)
|
高
|
833
|
|
2
|
Apache Struts2远程命令执行漏洞
|
高
|
555
|
|
3
|
SIP INVITE请求URI溢出漏洞
|
高
|
479
|
|
4
|
挖矿程序连接矿池服务器通信
|
高
|
395
|
|
5
|
D-Link DSL-2750B任意命令执行漏洞
|
高
|
374
|
网络信息中心
2026年5月7日


 鲁公网安备37011202000511