一、网络安全形势综述
1.公开漏洞情况
根据国家信息安全漏洞库(CNNVD)统计,本月新增安全漏洞6565个,从漏洞类型来看,跨站脚本类和代码问题类的安全漏洞占比较大,分别为7.5%和4.8%。本月发布漏洞包括Windows远程桌面服务特权提升漏洞(CVE-2026-40398)、Microsoft Word远程代码执行漏洞(CVE-2026-40364)(官方修复链接https://msrc.microsoft.com/update-guide/releaseNote/2026-May)等。
2.热点资讯
兰州某高校服务器遭挖矿木马入侵并被行政处罚。网络中心需落实网络分区与内网横向隔离,从严漏洞管控;督促师生摒弃弱密码、规范账号管理,使用正版软件并常态化开启终端杀毒防护。(https://www.edu.cn/info/xy/xytp/202605/t20260509_2733434.shtml)
全球教学平台Canvas遭黑客组织攻击,2.75亿师生学工号、邮箱等信息外泄,易诱发精准钓鱼;需提醒校内师生警惕仿冒邮件,及时修改平台账号密码。(https://www.bitdefender.com/en-gb/blog/hotforsecurity/canvas-data-breach-2026)
二、校园网络安全情况
1.外部攻击情况
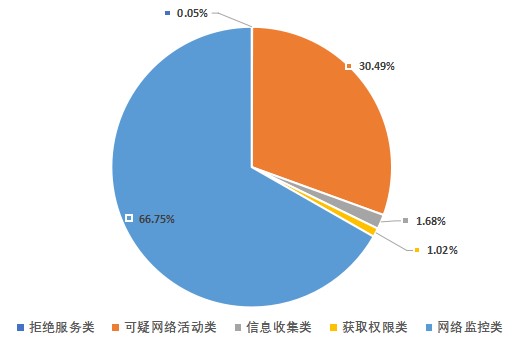
web应用防护系统本月累计拦截对业务系统的攻击1747万次,较上月增加20%。入侵防护系统监测主要攻击类型为:拒绝服务类攻击5799次、可疑网络活动类攻击347万次、信息收集类攻击19万次、获取权限类攻击11万次、网络监控类攻击760万次,占比如图1所示。
图1 攻击类型占比
2.校内防护情况
学校网站、OA办公系统、虚拟仿真系统为主要被攻击目标,攻击源主要集中在荷兰、俄罗斯,涉及IP 176.65.139.166、87.242.100.61等,已通过web应用防护系统和入侵防护系统封禁,累计拉黑1283个恶意IP。本月攻击事件主要涉及操作系统命令注入漏洞、SQL注入漏洞等,其中阻断次数较多事件如表1所示。
表1 攻击事件阻断情况
|
序号
|
事件名称
|
威胁级别
|
阻断次数
|
|
1
|
Realtek Jungle SDK操作系统命令注入漏洞(CVE-2021-35394)
|
高
|
56574
|
|
2
|
HTTP SQL注入尝试(布尔盲注)
|
高
|
6162
|
|
3
|
Apache HTTP Server目录遍历漏洞(CVE-2021-41773/CVE-2021-42013)
|
高
|
1498
|
|
4
|
Apache Struts2远程命令执行漏洞
|
高
|
550
|
|
5
|
挖矿程序连接矿池服务器通信
|
高
|
412
|


 鲁公网安备37011202000511