一、网络安全形势综述
1.公开漏洞情况
根据国家信息安全漏洞库(CNNVD)统计,本月新增安全漏洞6999个,从漏洞类型来看,授权问题类和跨站脚本类的安全漏洞占比较大,分别为9.4%和7.6%。本月发布漏洞包括Windows Kernel远程代码执行漏洞(CVE-2026-45657)、Windows DHCP客户端服务远程代码执行漏洞(CVE-2026-44815)(官方修复链接https://msrc.microsoft.com/update-guide/releaseNote/2026-jun)等。
2.热点资讯
近期曝光EvilTokens钓鱼套件,滥用微软OAuth设备授权流程,诱骗用户在微软官网完成双因素认证,间接授权攻击者设备入侵Microsoft365账户。(https://www.welivesecurity.com/en/cybercrime/eviltokens-phishing-doesnt-steal-password/)
6月18日,国家网信办等三部门公布《网络数据安全风险评估办法》,8月20日施行,要求重要数据单位开展年度评估,望师生严守规范,筑牢校园数据安全防线。(https://www.cac.gov.cn/2026-06/18/c_1783525609815499.htm)
二、校园网络安全情况
1.外部攻击情况
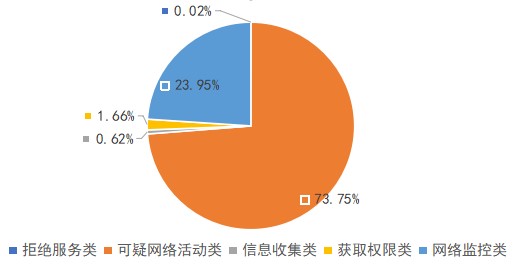
web应用防护系统本月累计拦截对业务系统的攻击1210万次,较上月减少30.7%。入侵防护系统监测主要攻击类型为:拒绝服务类攻击6591次、可疑网络活动类攻击2246万次、信息收集类攻击19万次、获取权限类攻击50万次、网络监控类攻击730万次,占比如图1所示。
图1 攻击类型占比
2.校内防护情况
学校网站、OA办公系统、虚拟仿真系统为主要被攻击目标,攻击源主要集中在德国,涉及IP 176.65.139.42、176.65.148.93等,已通过web应用防护系统和入侵防护系统封禁,累计拉黑1285个恶意IP。本月完成学校7类业务系统中高危漏洞修复,共计处置漏洞300余处,涉及水电缴费系统、心理健康服务平台等。本月攻击事件主要涉及操作系统命令注入漏洞、SQL注入漏洞等,其中阻断次数较多事件如表1所示。
表1 攻击事件阻断情况
|
序号
|
事件名称
|
威胁级别
|
阻断次数
|
|
1
|
Realtek Jungle SDK操作系统命令注入漏洞(CVE-2021-35394)
|
高
|
463643
|
|
2
|
HTTP SQL注入尝试(布尔盲注)
|
高
|
5512
|
|
3
|
Apache HTTP Server目录遍历漏洞(CVE-2021-41773/CVE-2021-42013)
|
高
|
1220
|
|
4
|
Apache Struts2远程命令执行漏洞
|
高
|
1168
|
|
5
|
SIP CSeq头字段整数溢出漏洞
|
高
|
746
|
网络信息中心
2026年7月3日


 鲁公网安备37011202000511