一、网络安全形势综述
1.公开漏洞情况
根据国家信息安全漏洞库(CNNVD)统计,本月新增安全漏洞8617个,从漏洞类型来看,授权问题类和输入验证错误类的安全漏洞占比较大,分别为12.2%和7.9%。本月发布漏洞包括Microsoft Office远程执行代码漏洞(CVE-2026-55045)、Microsoft Edge信息泄露漏洞(CVE-2026-57990)(官方修复链接https://msrc.microsoft.com/update-guide)等。
2.热点资讯
国家计算机病毒中心预警:仿冒教育类安卓木马泛滥,诱导用户开启无障碍权限,窃取短信、隐私并实施金融诈骗,切勿从非官方渠道下载APP。(https://www.cverc.org.cn/head/zhaiyao/news20260710-fmjypx.htm)
近期,新型Rust远控木马LabubaRAT伪装英伟达程序入侵Windows,支持多通道通信、截屏控机,请认准官方渠道下载,不运行不明程序。(https://thehackernews.com/2026/07/labubarat-masquerades-as-nvidia.html)
二、校园网络安全情况
1.外部攻击情况
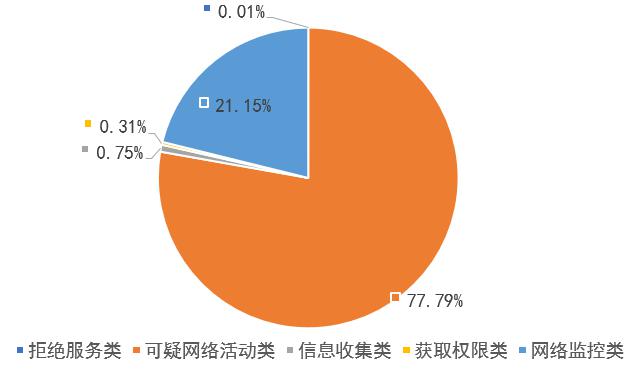
web应用防护系统本月累计拦截对业务系统的攻击582万次,较上月减少52%。入侵防护系统监测主要攻击类型为:拒绝服务类攻击4557次、可疑网络活动类攻击3101万次、信息收集类攻击30万次、获取权限类攻击12万次、网络监控类攻击843万次,占比如图1所示。
图1 攻击类型占比
2.校内防护情况
学校网站、OA办公系统为主要被攻击目标,攻击源主要集中在荷兰、法国,涉及IP 94.154.43.164、45.90.163.37等,已通过web应用防护系统和入侵防护系统封禁,累计拉黑1287个恶意IP。本月攻击事件主要涉及操作系统命令注入漏洞、SQL注入漏洞等,其中阻断次数较多事件如表1所示。
表1 攻击事件阻断情况
|
序号
|
事件名称
|
威胁级别
|
阻断次数
|
|
1
|
Realtek Jungle SDK操作系统命令注入漏洞(CVE-2021-35394)
|
高
|
80810
|
|
2
|
SIP INVITE请求URI溢出漏洞
|
高
|
2190
|
|
3
|
HTTP SQL注入尝试(布尔盲注)
|
高
|
1235
|
|
4
|
Apache HTTP Server目录遍历漏洞(CVE-2021-41773/CVE-2021-42013)
|
高
|
1211
|
|
5
|
SIP CSeq头字段整数溢出漏洞
|
高
|
422
|
网络信息中心/数智研究院
2026年8月3日


 鲁公网安备37011202000511