一、网络安全形势综述
1.公开漏洞情况
根据国家信息安全漏洞库(CNNVD)统计,本月新增安全漏洞10888个,从漏洞类型来看,授权问题类和缓冲区错误类的安全漏洞占比较大,分别为12.4%和8.2%。本月发布漏洞包括WMicrosoft Office命令注入漏洞(CVE-2026-68792)、Microsoft Office缓冲区错误漏洞(CVE-2026-66807)(官方修复链接https://msrc.microsoft.com/update-guide/vulnerability/)等。
2.热点资讯
银狐黑产团伙搭建高仿DeepSeek等AI产品钓鱼网站,下载链接以5天为周期快速迭代。下载安装后主机植入远控木马,可实现信息窃取、远程控制。请师生务必甄别AI软件官方下载渠道,不访问来历不明的站点。(https://huorong.cn/document/tech/vir_report/2042)
8月6日,公安部发布《公安机关网络空间安全监督检查办法》(第176号令),10月1日起施行,扩大检查对象范围,新增线上巡查、漏洞探测、渗透性测试等检查手段,检查覆盖网络、数据、信息及算法安全等领域。(https://www.mps.gov.cn/n2254098/n4904352/c10576579/content.html)
二、校园网络安全情况
1.外部攻击情况
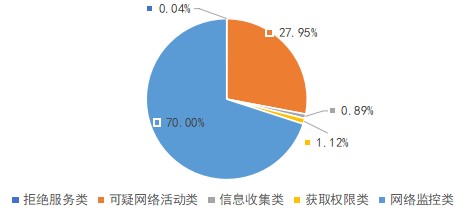
web应用防护系统本月累计拦截对业务系统的攻击715万次,较上月增加23%。入侵防护系统监测主要攻击类型为:拒绝服务类攻击7506次、可疑网络活动类攻击557万次、信息收集类攻击17万次、获取权限类攻击22万次、网络监控类攻击1396万次,占比如图1所示。
图1 攻击类型占比
2.校内防护情况
学校网站、智慧教学管理平台为主要被攻击目标,攻击源主要集中在荷兰,涉及IP 176.65.148.30、77.239.124.102等,已通过web应用防护系统和入侵防护系统封禁,累计拉黑1290个恶意IP。本月完成10余处学校业务系统中高危漏洞修复,涉及强智教务系统、虚拟仿真平台等。本月攻击事件主要涉及操作系统命令注入漏洞、SQL注入漏洞等,其中阻断次数较多事件如表1所示。
表1 攻击事件阻断情况
|
序号
|
事件名称
|
威胁级别
|
阻断次数
|
|
1
|
Realtek Jungle SDK操作系统命令注入漏洞(CVE-2021-35394)
|
高
|
146150
|
|
2
|
SIP INVITE请求URI溢出漏洞
|
高
|
5760
|
|
3
|
Apache HTTP Server目录遍历漏洞(CVE-2021-41773/CVE-2021-42013)
|
高
|
1229
|
|
4
|
HTTP SQL注入尝试(布尔盲注)
|
高
|
293
|
|
5
|
GPON Home Gateway远程命令执行漏洞(CVE-2018-10561/CVE-2018-10562)
|
高
|
184
|
网络信息中心/数智研究院
2026年9月4日


 鲁公网安备37011202000511