一、网络安全形势综述
1.公开漏洞情况
根据国家信息安全漏洞共享平台(CNVD)统计,收集整理信息安全漏洞3268个,其中可被利用来实施远程网络攻击的漏洞有3006个。本月发布漏洞包括Tenda AC6缓冲区溢出漏洞(CNVD-2026-39116)(参考链接https://www.cnvd.org.cn/flaw/show/CNVD-2026-39116)、Google Chrome缺少授权漏洞(CNVD-2026-37834)(参考链接https://www.cnvd.org.cn/flaw/show/CNVD-2026-37834)等。
2.热点资讯
攻击者利用提示注入、邮件伪造等方式操控AI客服窃取验证码、敏感数据,生成钓鱼邮件;人工审核难以完全防御,应收紧AI权限并强化身份校验。(https://cybersecuritynews.com/ai-bots-tricked-into-stealing-security-codes)
曝出WeWorm微信零点击蠕虫漏洞,仅需发起语音通话,用户无须接听即可被劫持账号,并链式向好友传播;该漏洞已修复,提醒微信用户及时更新微信客户端版本。(https://www.theregister.com/security/2026/09/09/wechat-worm-could-pwn-a-friend-before-they-even-answered-the-call/5295234)
二、校园网络安全情况
1.外部攻击情况
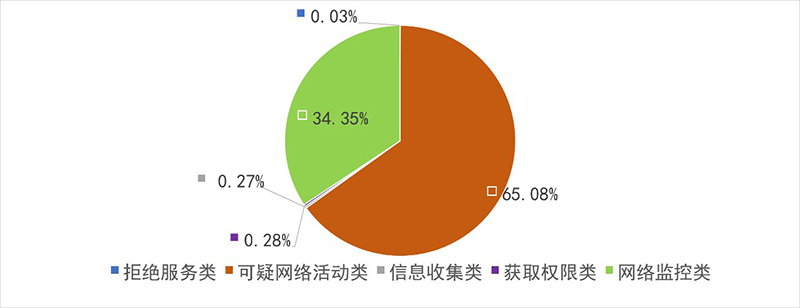
web应用防护系统本月累计拦截对业务系统的攻击1147万次,较上月增加60.5%。入侵防护系统监测主要攻击类型为:拒绝服务类攻击1.9万次、可疑网络活动类攻击3917万次、信息收集类攻击16万次、获取权限类攻击16万次、网络监控类攻击2067万次,占比如图1所示。
图1 攻击类型占比
2.校内防护情况
学校网站、办公系统为主要被攻击目标,攻击源主要集中在美国、加拿大,涉及IP 94.154.43.117、149.56.206.68等,已通过web应用防护系统和入侵防护系统封禁,累计拉黑1293个恶意IP。本月完成18余处学校业务系统中高危漏洞修复,涉及学校缴费管理平台、虚拟仿真平台等。本月攻击事件主要涉及操作系统命令注入漏洞、挖矿病毒等,其中阻断次数较多事件如表1所示。
表1 攻击事件阻断情况
|
序号
|
事件名称
|
威胁级别
|
阻断次数
|
|
1
|
Realtek Jungle SDK操作系统命令注入漏洞(CVE-2021-35394)
|
高
|
93241
|
|
2
|
SIP INVITE请求URI溢出漏洞
|
高
|
6959
|
|
3
|
挖矿程序连接矿池服务器通信
|
高
|
1639
|
|
4
|
Apache HTTP Server目录遍历漏洞(CVE-2021-41773/CVE-2021-42013)
|
高
|
1153
|
|
5
|
恶意挖矿病毒Xmrig挖矿木马连接
|
高
|
789
|
网络信息中心/数智研究院
2026年10月10日


 鲁公网安备37011202000511